
O que é autenticação sem senha e como ela funciona
A autenticação sem senha permite entrar em contas com biometria, códigos temporários ou chaves de acesso, reduzindo problemas comuns ligados a senhas fracas e reutilizadas. Entenda os métodos, os benefícios, as limitações e os cuidados necessários para adotá-la com segurança.
Senhas ainda são uma das formas mais usadas para proteger contas, mas também representam uma fonte frequente de problemas. Elas podem ser fáceis de adivinhar, reutilizadas em vários serviços, expostas em vazamentos ou entregues por engano em páginas falsas. A autenticação sem senha surge como uma alternativa para diminuir essa dependência e tornar o acesso mais simples e seguro.
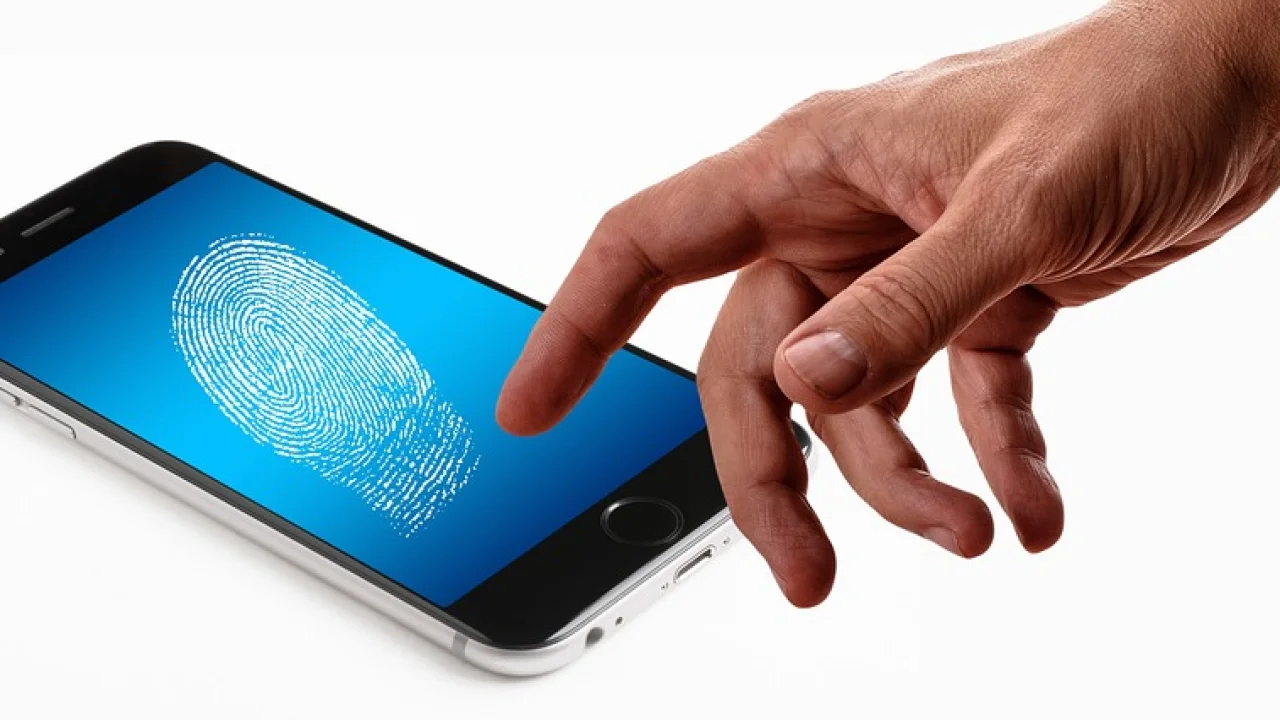
Na prática, ela não significa que uma conta ficará sem proteção. Pelo contrário: o usuário passa a comprovar sua identidade por outro meio, como impressão digital, reconhecimento facial, confirmação em um aparelho confiável, código temporário ou uma chave de acesso criptográfica. O objetivo é substituir ou reduzir o uso da senha digitada.
Esse modelo já aparece em celulares, aplicativos bancários, serviços de e-mail, redes sociais e ambientes de trabalho. Porém, os métodos não são todos iguais. Entender as diferenças ajuda a escolher recursos adequados e a evitar a falsa sensação de segurança de que qualquer login sem senha é automaticamente invulnerável.
Entenda o conceito de autenticação sem senha
Autenticação sem senha, também chamada de passwordless, é um processo de identificação em que a pessoa acessa uma conta sem precisar informar uma senha tradicional criada e memorizada. Em vez disso, o serviço confirma que aquele acesso pertence ao usuário por um fator diferente, ligado a algo que ele possui, algo que ele é ou algo que recebe em momento específico.
Um exemplo simples ocorre quando você desbloqueia o celular com a digital e usa esse mesmo aparelho para aprovar uma entrada em outro serviço. Outro caso é receber uma notificação no aplicativo para confirmar o login ou usar uma chave de acesso salva no dispositivo. Em todos eles, existe autenticação; a diferença é que não há uma senha fixa sendo digitada.
Autenticação não é o mesmo que autorização
É útil separar dois conceitos. A autenticação responde à pergunta “quem está tentando entrar?”. Já a autorização define “o que essa pessoa pode fazer depois de entrar?”. Uma plataforma pode reconhecer corretamente o titular de uma conta e, mesmo assim, limitar seu acesso a determinados arquivos, recursos ou configurações.
Essa distinção é especialmente importante em empresas. Um funcionário pode entrar no sistema usando biometria ou uma chave de segurança, mas continuar sem permissão para alterar dados financeiros ou visualizar documentos confidenciais. A ausência de senha não elimina a necessidade de controles de acesso bem configurados.
O que muda em relação ao login convencional
Em um login tradicional, o serviço compara a senha digitada com uma informação armazenada de forma protegida em seus sistemas. O usuário precisa lembrar a combinação e inseri-la sempre que necessário. Isso cria pontos de falha: senhas repetidas, anotações inseguras, compartilhamento indevido e captura por páginas de phishing.
Na autenticação sem senha, a prova de identidade costuma depender de um dispositivo registrado, de uma credencial criptográfica ou de uma confirmação temporária. Em muitos casos, o usuário apenas aprova a ação com a biometria local do celular ou computador. A biometria normalmente não é enviada ao serviço: ela serve para liberar a credencial guardada no dispositivo.
Principais métodos usados para entrar sem senha
O termo abrange diversas tecnologias. Algumas oferecem proteção mais forte contra golpes de phishing, enquanto outras priorizam conveniência e podem exigir atenção extra. O método ideal depende do tipo de conta, dos aparelhos disponíveis e das opções oferecidas pelo serviço.
Antes de ativar qualquer alternativa, verifique se ela foi configurada dentro do aplicativo oficial ou do endereço legítimo do serviço. Criminosos podem explorar a popularidade dessas tecnologias para criar páginas que fingem oferecer uma ativação ou recuperação de acesso.
Biometria do aparelho
Impressão digital, reconhecimento facial e outros recursos biométricos são comuns em smartphones e notebooks. Eles geralmente não funcionam sozinhos como uma identidade válida na internet. Em vez disso, desbloqueiam com segurança uma credencial que está no aparelho, permitindo confirmar o acesso a uma conta.
Essa abordagem é prática porque evita a digitação repetida. Ainda assim, a proteção depende da segurança física do dispositivo e de uma tela de bloqueio bem configurada. Cadastre apenas sua própria biometria em aparelhos pessoais e evite deixar o dispositivo desbloqueado ou emprestá-lo sem supervisão.
Códigos temporários e links de acesso
Alguns serviços enviam um código de uso único por aplicativo autenticador, e-mail ou mensagem de texto. Outros enviam um link que permite entrar diretamente na conta. Como esses dados expiram e servem uma única vez, não equivalem a uma senha fixa.
No entanto, códigos enviados por SMS e links recebidos por e-mail exigem cautela. Se alguém obtiver acesso ao seu número ou à sua caixa postal, poderá tentar interceptar a confirmação. Além disso, códigos nunca devem ser compartilhados com terceiros, mesmo que a pessoa se apresente como atendente ou funcionário de uma empresa.
Notificações de aprovação
Uma notificação de aprovação, ou push, aparece no aparelho previamente registrado quando há uma tentativa de login. O usuário pode aprovar ou recusar a solicitação após conferir informações como local, navegador ou horário do acesso.
Esse recurso é mais seguro quando pede uma confirmação explícita, como informar um número exibido na tela do computador. Apenas tocar em “aprovar” sem analisar o pedido pode abrir espaço para a chamada fadiga de notificações, situação em que um invasor envia muitas solicitações esperando que a vítima aceite uma delas por engano.
Passkeys e chaves de segurança físicas
As passkeys, chamadas em português de chaves de acesso em alguns serviços, são credenciais criptográficas associadas a dispositivos ou gerenciadores compatíveis. Elas permitem validar o login com a biometria, PIN ou bloqueio de tela do aparelho. Em geral, foram projetadas para reduzir o risco de páginas falsas capturarem credenciais.
Já as chaves de segurança físicas são pequenos dispositivos, frequentemente conectados por USB, NFC ou Bluetooth, usados para aprovar acessos. Elas costumam ser indicadas para contas muito importantes, como e-mail principal, administração de sistemas e perfis profissionais, pois exigem a posse física da chave.
| Método | Como confirma o acesso | Ponto de atenção |
|---|---|---|
| Biometria no dispositivo | Digital ou rosto libera uma credencial local | Proteja o aparelho com bloqueio de tela |
| Código temporário | Inserção de código recebido ou gerado | Nunca informe o código a terceiros |
| Notificação push | Aprovação em aplicativo previamente cadastrado | Recuse pedidos que você não iniciou |
| Passkey | Criptografia liberada por biometria ou PIN | Planeje a recuperação em caso de perda do aparelho |
| Chave física | Dispositivo conectado ou aproximado | Mantenha uma chave reserva em local seguro |
Como as passkeys funcionam na prática
As passkeys merecem atenção porque representam uma das evoluções mais relevantes do acesso sem senha. Elas usam criptografia de chave pública: uma parte da credencial fica registrada no serviço, enquanto a parte secreta permanece protegida no dispositivo ou gerenciador de credenciais do usuário. O serviço não recebe essa parte secreta durante o login.
Quando você tenta entrar, o site apresenta um desafio criptográfico. Seu aparelho o assina usando a credencial local, depois de confirmar sua identidade por digital, rosto ou PIN. O serviço valida a resposta com a chave pública registrada. Dessa forma, não há uma senha fixa para copiar e digitar em uma página parecida com a original.
Por que elas ajudam contra phishing
Sites falsos costumam depender de um truque básico: convencer a vítima a entregar uma senha, um código ou outro segredo reutilizável. Uma passkey é vinculada ao domínio correto do serviço. Por isso, em implementações compatíveis, uma página fraudulenta com endereço diferente não consegue usar a mesma credencial para concluir a autenticação.
Isso não dispensa atenção. Uma pessoa ainda pode ser induzida a instalar aplicativos maliciosos, aprovar ações que não entende ou entregar o aparelho desbloqueado. Segurança digital é composta por camadas, e a proteção técnica funciona melhor quando vem acompanhada de hábitos cuidadosos.
“A segurança é um processo, não um produto.”
Bruce Schneier
Sincronização e recuperação de acesso
Dependendo do ecossistema utilizado, as passkeys podem ser sincronizadas de forma protegida entre aparelhos ligados à mesma conta. Isso facilita a troca de celular ou computador, mas exige proteção reforçada da conta principal que controla a sincronização. Ative a verificação em duas etapas quando disponível e revise dispositivos conectados periodicamente.
Também é essencial configurar opções de recuperação antes de precisar delas. Guarde códigos de recuperação em local seguro, mantenha um método secundário atualizado e, se o serviço permitir, cadastre mais de uma passkey. Não dependa exclusivamente de um aparelho que pode ser perdido, danificado ou roubado.
Vantagens e limites desse modelo de acesso
A principal vantagem é reduzir os riscos associados a senhas fracas e reutilizadas. Quando a pessoa não precisa criar nem decorar várias combinações, diminui a tentação de usar a mesma palavra em serviços diferentes ou de escolher sequências fáceis, como datas de nascimento e nomes conhecidos.
Outro benefício é a experiência de uso. Confirmar uma entrada pela digital ou por uma chave de acesso pode ser mais rápido do que procurar uma senha, especialmente em dispositivos pessoais. Para organizações, também pode reduzir pedidos de redefinição de senha, desde que os processos de cadastro e recuperação sejam claros.
- Menos exposição a senhas repetidas ou previsíveis.
- Possibilidade de resistência maior a páginas falsas, especialmente com passkeys.
- Acesso mais rápido em aparelhos pessoais e devidamente protegidos.
- Redução de solicitações de troca de senha em ambientes corporativos.
- Uso de fatores locais, como biometria ou PIN, sem precisar transmiti-los ao site.
Por outro lado, há limitações. Nem todos os serviços suportam os mesmos padrões, alguns métodos dependem de internet ou de um aparelho específico, e a recuperação pode ser difícil caso o usuário perca todos os dispositivos registrados. Além disso, receber um código por SMS não oferece o mesmo nível de resistência a golpes que uma passkey ou uma chave física.
Também é importante lembrar que biometria não deve ser tratada como solução isolada. Uma digital não pode ser trocada da mesma forma que uma senha caso haja algum problema. Por isso, os sistemas confiáveis combinam biometria local com criptografia, proteção de dispositivo e métodos alternativos bem controlados.
Como começar a usar autenticação sem senha com segurança
O primeiro passo é identificar quais contas merecem prioridade. E-mail principal, serviços financeiros, armazenamento em nuvem, mensageiros e perfis profissionais costumam concentrar informações suficientes para permitir invasões em cadeia. Proteger esses acessos tem impacto maior do que ativar recursos aleatoriamente em contas pouco utilizadas.
Em seguida, procure as configurações de segurança dentro do aplicativo oficial ou após digitar manualmente o endereço do serviço no navegador. Evite chegar a essas telas por links recebidos em mensagens inesperadas, mesmo quando o texto parece urgente ou usa a identidade visual conhecida.
- Atualize o sistema operacional e os aplicativos dos aparelhos que você utiliza.
- Defina um bloqueio de tela forte, com PIN não óbvio ou senha do dispositivo.
- Acesse a área de segurança da conta pelo canal oficial.
- Ative passkeys, confirmação por aplicativo ou chave física, conforme as opções disponíveis.
- Cadastre um método de recuperação e confira se telefone e e-mail alternativo estão atualizados.
- Guarde códigos de recuperação fora da caixa de e-mail e do próprio celular.
- Teste o acesso em outro dispositivo antes de remover métodos antigos importantes.
Ao criar uma passkey, leia a indicação de onde ela será armazenada e sincronizada. Em computadores compartilhados, públicos ou de uso temporário, não salve credenciais e não aceite a opção de “confiar neste dispositivo”. Sempre encerre a sessão ao terminar.
Se precisar de uma explicação técnica adicional sobre a autenticação multifator, consulte a orientação do Cybersecurity and Infrastructure Security Agency (CISA). Embora autenticação sem senha e autenticação multifator não sejam sinônimos, os dois conceitos podem ser combinados para criar uma proteção mais robusta.
Cuidados contra golpes e perda de acesso
Criminosos adaptam suas estratégias a qualquer tecnologia popular. Em vez de pedir sua senha, podem solicitar o código temporário, induzir a aprovação de uma notificação ou tentar convencer você a cadastrar um aparelho controlado por eles. Portanto, a regra central permanece: só confirme acessos iniciados por você.
Desconfie de mensagens que alegam bloqueio iminente, atividade suspeita ou necessidade imediata de atualizar uma chave de acesso. Instituições legítimas não precisam que você informe códigos de segurança por telefone, conversa em aplicativo ou e-mail. Quando houver dúvida, abra o aplicativo oficial ou entre no site pelo endereço conhecido.
O que fazer se receber uma solicitação inesperada
Se uma notificação de login aparecer sem que você tenha tentado entrar, recuse a solicitação. Depois, altere ou revise os métodos de acesso da conta, encerre sessões desconhecidas e confira dispositivos vinculados. Caso a conta ainda use senha como alternativa, crie uma senha exclusiva e forte, preferencialmente com ajuda de um gerenciador confiável.
Se houve perda ou roubo do celular, use outro dispositivo seguro para acessar os recursos de localização e bloqueio remoto disponíveis no sistema operacional. Entre nas contas mais importantes e remova o aparelho da lista de dispositivos confiáveis, se necessário. A Cartilha de Segurança para Internet do CERT.br reúne orientações úteis sobre proteção de contas, dispositivos e navegação.
Não elimine todas as alternativas de uma vez
Ao migrar para um método sem senha, não remova imediatamente formas de recuperação que ainda possam ser necessárias. Primeiro, confirme que a passkey ou a chave física funciona em mais de um cenário previsto. Depois, organize cópias de segurança e revise quais meios continuam ativos.
O equilíbrio é importante: muitas opções de recuperação aumentam a conveniência, mas também podem ampliar a superfície de ataque. Mantenha apenas canais que você realmente controla, elimine telefones antigos, e-mails desativados e aparelhos que não estão mais sob sua posse.
Autenticação sem senha em empresas e contas compartilhadas
Em ambientes profissionais, a adoção exige planejamento. Não basta distribuir chaves ou pedir que cada pessoa use o próprio celular sem regras. A empresa precisa definir quem pode cadastrar dispositivos, como ocorre a recuperação de acesso, quais sistemas aceitam cada método e o que acontece quando alguém muda de função ou deixa a organização.
Contas compartilhadas merecem cuidado especial. O ideal é evitar que várias pessoas usem a mesma identidade digital, pois isso dificulta auditoria e revogação de acesso. Quando uma ferramenta exige uso coletivo, prefira recursos de delegação, grupos e permissões individuais, preservando a identificação de cada usuário.
Também é recomendável manter um processo de contingência. Uma pessoa pode estar sem o celular, uma chave física pode falhar ou um provedor pode enfrentar indisponibilidade temporária. O plano deve permitir continuidade do trabalho sem criar atalhos inseguros, como o compartilhamento de códigos ou o uso de credenciais genéricas.
Perguntas frequentes
Autenticação sem senha é a mesma coisa que verificação em duas etapas?
Não necessariamente. A autenticação sem senha descreve a ausência de uma senha digitada como prova principal de acesso. A verificação em duas etapas usa dois fatores de confirmação. É possível ter um login sem senha com mais de um fator, como uma passkey liberada por biometria e a posse de um dispositivo registrado.
Passkey substitui totalmente a senha?
Em serviços que oferecem esse recurso como método principal, ela pode substituir a senha no uso cotidiano. Porém, muitos serviços ainda mantêm senha ou outros meios como recuperação. Antes de excluir uma senha ou método antigo, confira como a conta trata perda de aparelho, acesso em novos dispositivos e recuperação emergencial.
Usar impressão digital na conta é seguro?
Em geral, a impressão digital é usada localmente para desbloquear uma credencial protegida no aparelho, e não enviada ao serviço como uma senha. A segurança depende de manter o dispositivo atualizado, com bloqueio de tela forte e sem biometria de terceiros cadastrada.
É seguro receber código de acesso por SMS?
O SMS pode ser melhor do que usar apenas uma senha, mas tem limitações, como risco de golpes de engenharia social e problemas ligados ao número telefônico. Quando houver opção, aplicativos autenticadores, passkeys ou chaves físicas tendem a oferecer proteção mais consistente para contas sensíveis.
Conclusão
A autenticação sem senha é uma mudança na forma de provar identidade online: em vez de depender de uma combinação memorizada, ela utiliza recursos como biometria local, dispositivos registrados, códigos de uso único e credenciais criptográficas. Entre as opções disponíveis, as passkeys e as chaves físicas se destacam por reduzir a exposição a golpes que buscam capturar senhas.
O benefício real, porém, depende de uma configuração responsável. Proteja os aparelhos, mantenha caminhos de recuperação atualizados, recuse confirmações inesperadas e priorize as contas mais importantes. Com esses cuidados, o acesso sem senha pode combinar mais praticidade com uma camada relevante de segurança digital.
Referências
- Cybersecurity and Infrastructure Security Agency (CISA) — Implementing Phishing-Resistant MFA.
- FIDO Alliance — Passkeys.
- CERT.br — Cartilha de Segurança para Internet.
- National Institute of Standards and Technology (NIST) — Digital Identity Guidelines.
Escrito por
Editor-chefe e redator
Editor-chefe do Canal Três, escreve tutoriais e guias de tecnologia com foco em clareza, pesquisa cuidadosa e aplicação prática no dia a dia.